
O Fim da Centralização e a Blindagem de Prazos em Bancas de Advocacia
1. A Vulnerabilidade do Sócio Centralizador
Em grande parte dos escritórios de pequeno e médio porte, a estrutura organizacional repousa sobre uma premissa perigosa: a centralização absoluta no sócio fundador. O mesmo profissional responsável pela captação e pelo relacionamento com clientes é quem revisa petições, monitora prazos no sistema e resolve pendências administrativas da rotina.
Essa ausência de governança gera o fenômeno da falsa segurança: o sócio acredita que mantém o controle da banca porque “tudo passa por ele”, quando na verdade ele se tornou o principal gargalo da operação. Quando o volume de processos cresce, a capacidade física de revisão do sócio se esgota, abrindo margem para falhas humanas, perda de prazos e queda drástica na qualidade do atendimento.
2. Os Princípios de Governança Aplicados ao Back-Office Jurídico
Conforme os parâmetros internacionais do COSO (Committee of Sponsoring Organizations of the Treadway Commission) e da norma ISO 31000 (Gestão de Riscos), a governança em serviços jurídicos se estabelece sobre três ações fundamentais da Alta Administração:
Direcionar: Definir regras claras de atuação, diretrizes éticas e manuais operacionais (POPs).
Monitorar: Acompanhar a execução em tempo real através de painéis de indicadores (KPIs) e auditorias de sistema.
Avaliar: Analisar desvios de processo para ajustar a engenharia interna antes que o erro chegue ao tribunal ou ao cliente.
A Matriz dos 4 Princípios da Boa Governança no Direito:
Transparência (Transparency): Clareza absoluta sobre o status de cada demanda dentro da esteira de produção para sócios, colaboradores e clientes.
Equidade (Fairness): Padronização técnica rigorosa. Duas petições sobre a mesma matéria devem seguir a mesma estrutura e nível de excelência, independentemente do advogado que as redigiu.
Prestação de Contas (Accountability): Definição clara de responsabilidades operacionais. Cada etapa da esteira precisa ter um único responsável atribuído.
Responsabilidade Corporativa: Mapeamento prévio de riscos de conformidade com o Código de Ética da OAB, com o Provimento 205/2021 da OAB e com as diretrizes da LGPD (Lei 13.709/2018).
3. A Matriz de Segregação de Funções (SoD) na Controladoria Jurídica
O pilar central da blindagem operacional em um escritório de advocacia é o princípio da Segregação de Funções (Segregation of Duties – SoD). A premissa é simples, porém transformadora: quem executa não pode ser a mesma pessoa que audita a entrega.
Na arquitetura tradicional, o advogado redige a peça e ele próprio realiza o protocolo e a baixa do prazo. Esse modelo convida o erro humano. Na Controladoria Jurídica 5.0 (Legal Operations), a operação é dividida em papeis complementares:
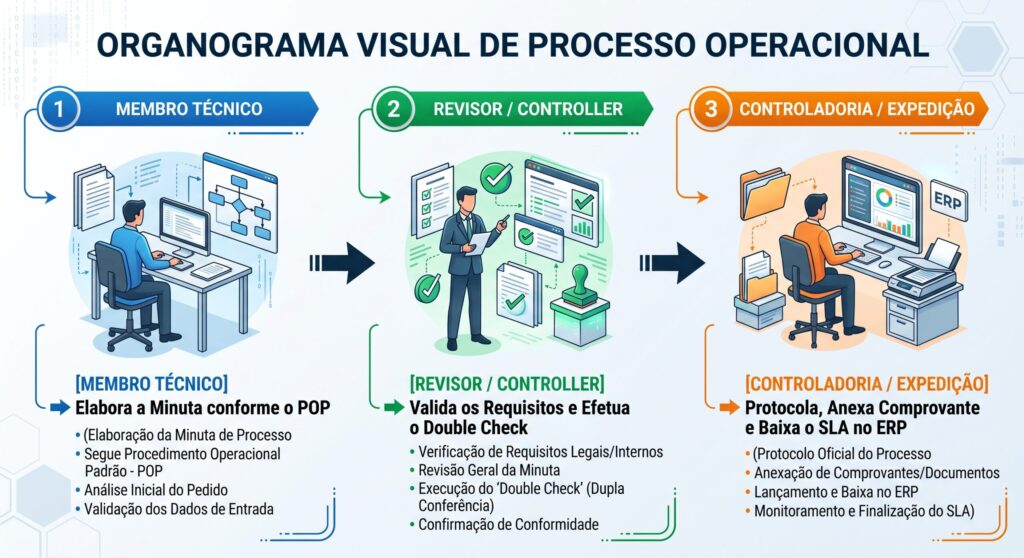
Essa separação clara entre o trabalho técnico-intelectual e a gestão processual do back-office reduz drasticamente a taxa de sinistralidade (perda de prazos, publicações não vistas, cadastros incorretos no ERP) e libera o advogado para focar no núcleo de sua competência.
4. Indicadores de Desempenho (KPIs) para a Gestão de Riscos
A governança só se consolida quando sustentada por dados confiáveis. O saneamento prévio da base de dados do software de gestão (Data Hygiene) é o pré-requisito para a construção de dashboards operacionais com métricas estratégicas:
Taxa de Cumprimento de SLA Interno: Porcentagem de peças finalizadas com no mínimo 48 horas de antecedência em relação ao prazo fatal.
Índice de Refação: Quantidade de vezes que uma minuta retorna para correção por descumprimento dos POPs institucionais.
Custo Operacional por Processo: Análise do valor real gasto em horas-homem para a condução de cada tipo de ação, permitindo uma precificação baseada no custo real e garantindo margem de lucro à banca.
Ao implementar a governança e a segregação de funções, a diretoria do escritório deixa de atuar no apagamendo diário de incêndios e assume o controle institucional de uma empresa jurídica escalável, previsível e segura.
Referências Recomendadas para Estudo:
ISO. ISO 31000: Risk management — Guidelines. International Organization for Standardization.
COSO. Enterprise Risk Management — Integrating with Strategy and Performance. Committee of Sponsoring Organizations of the Treadway Commission.
CONSELHO FEDERAL DA OAB. Provimento nº 205/2021 (Dispõe sobre a publicidade e a informação da advocacia).
AB2L (Associação Brasileira de Lawtechs e Legaltechs). Radar de Legal Operations e Inovação Jurídica.